Souveraineté numérique à l’ère de l’IA : reprendre le contrôle des données non structurées avant qu’elles ne contrôlent vos risques
La plupart des organisations ne peuvent pas dire qui a accès à leurs données sensibles. Les agents d’IA font maintenant remonter en quelques secondes tout ce qu’un utilisateur a le droit de voir, ce qui place les fichiers surexposés à une seule requête près. Pour les organisations publiques, c’est aussi une question de souveraineté numérique : savez-vous où se trouvent vos données, qui peut y accéder et qui en décide?
Publié le
En bref :
La plupart des organisations ne peuvent pas dire qui a accès à leurs données sensibles. Les agents d’IA font maintenant remonter en quelques secondes tout ce qu’un utilisateur a le droit de voir, ce qui place les fichiers surexposés à une seule requête près. Pour les organisations publiques, c’est aussi une question de souveraineté numérique : savez-vous où se trouvent vos données, qui peut y accéder et qui en décide?
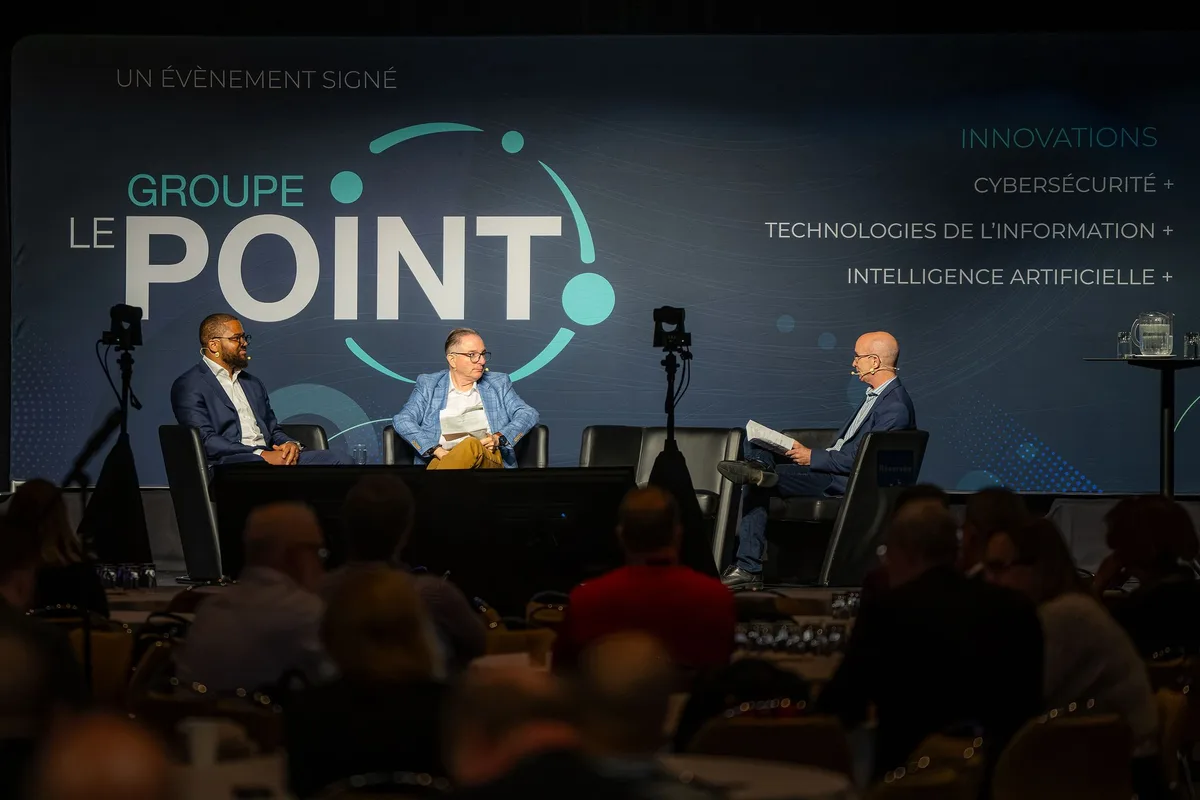
Cette question était au cœur d’un panel présenté le 22 octobre 2026 au Sommet international Cybersécurité et Souveraineté numérique. Yves Eric Laliberté, président de Mondata, y animait la discussion avec Yvan Fournier, sous-ministre adjoint et chef gouvernemental de la sécurité de l’information au ministère de la Cybersécurité et du Numérique (MCN), et Vaneck Duclair, directeur principal et chef de la sécurité de l’information à Investissement Québec.
Voici leurs réponses aux questions au programme, condensées et révisées par souci de clarté.
L’IA amplifie des risques qui existent déjà
Quel est le défi le plus immédiat que l’IA soulève pour les données non structurées?
Vaneck Duclair : Ce n’est pas nécessairement la création de nouveaux risques, mais l’amplification de risques qui existaient déjà. Une donnée peut dormir depuis des années dans un répertoire partagé, avec des accès devenus trop larges. Avant l’IA, elle restait difficile à trouver. Aujourd’hui, elle peut être indexée, résumée, croisée et présentée instantanément à un utilisateur. L’IA transforme une faiblesse silencieuse de gouvernance en risque immédiatement exploitable.
Yvan Fournier : Le gouvernement a fait des progrès importants sur les cadres, la classification et les contrôles d’accès. Mais les documents, les courriels et les espaces collaboratifs sont créés rapidement, copiés, partagés et conservés bien après la fin de leur utilité. Notre maturité ne peut donc plus se mesurer à l’existence d’une politique. Elle doit se mesurer à notre capacité à savoir ce que nous détenons, où cela se trouve, qui peut y accéder et à quelle vitesse nous pouvons corriger une exposition.
Trois angles morts : l’inventaire, les accès et la responsabilité
Quels sont les angles morts les plus préoccupants dans le secteur public?
Yvan Fournier : D’abord, l’inventaire. On ne peut pas protéger ce qu’on ne connaît pas, et les données sont dispersées dans des répertoires, SharePoint, Teams, des boîtes de courriel et des systèmes patrimoniaux. Ensuite, les accès : une donnée peut être bien protégée techniquement et demeurer exposée parce qu’un groupe est trop large, qu’une autorisation n’a jamais été retirée ou que les copies se sont multipliées. Enfin, la responsabilité : on peut savoir où se trouve un document et qui peut le consulter, sans savoir qui doit décider de sa conservation, de sa classification ou de son utilisation par l’IA.
L’IA augmente l’urgence parce qu’elle réduit le temps disponible. Ce qui restait enfoui pendant des années peut maintenant être découvert presque instantanément. Et la résidence des données ne suffit pas à garantir notre souveraineté. Le contrôle réel, c’est décider qui y accède, comment elles sont utilisées et chiffrées, et quelles dépendances technologiques limitent notre autonomie.
Vaneck Duclair : Sur papier, la sécurité ou les TI sont responsables d’un environnement. Mais seule la ligne d’affaires possède généralement le contexte pour décider si un document doit être conservé, qui doit y accéder ou si l’IA peut l’utiliser. Une organisation qui ne peut pas expliquer où se trouvent ses informations sensibles et qui peut les consulter possède une souveraineté théorique, pas une souveraineté opérationnelle.
Du contrôle centralisé à la responsabilité partagée
Comment responsabiliser les propriétaires de données sans paralyser l’organisation?
Vaneck Duclair : Le modèle entièrement centralisé a atteint ses limites. Il ne s’agit pas de transférer le problème vers les métiers, mais de clarifier les rôles. Je vois quatre conditions de succès :
- Attribuer clairement la responsabilité. Une donnée sans propriétaire devient rapidement un risque sans décideur.
- Garder les décisions simples. Cette information est-elle toujours nécessaire? Ces personnes doivent-elles encore y avoir accès? L’IA peut-elle l’utiliser?
- Intégrer la sécurité au flux de travail. Une politique de vingt pages ne change pas les comportements. Les outils doivent signaler les données sensibles et les accès excessifs, puis proposer une correction avec le moins de friction possible.
- Mesurer les résultats. Démontrer que les documents sensibles surexposés diminuent et que les anomalies sont corrigées plus rapidement.
Prenons un espace SharePoint contenant des analyses financières et des échanges avec des partenaires. La sécurité peut constater qu’il est accessible à un groupe trop large, sans toujours savoir qui a réellement besoin d’y accéder. Le propriétaire d’affaires doit recevoir une information simple : voici les données sensibles, voici qui y a accès, voici ce qui semble inhabituel. Il confirme ou retire les accès. C’est ça, la responsabilisation : la bonne décision, avec le bon contexte.
Yvan Fournier : La gouvernance distribuée ne signifie pas une gouvernance différente dans chaque organisation. Elle repose sur un socle commun : des rôles clairs, une classification commune, des mesures minimales de sécurité et des indicateurs. Il faut centraliser les orientations, les standards et la visibilité, distribuer les décisions qui exigent le contexte d’affaires, et automatiser ce qui peut l’être.
Un seul levier à actionner dès maintenant
Quelle action toute organisation publique devrait-elle prioriser?
Vaneck Duclair : Établir une responsabilité claire et mesurable sur les données les plus critiques. Inutile de tout classifier parfaitement d’abord. Commencez par les données personnelles, financières, stratégiques et liées aux employés, et répondez à quatre questions : où se trouvent-elles? Qui peut y accéder? Qui en est responsable? L’IA peut-elle les utiliser de façon sécuritaire?
Yvan Fournier : Commencer par un inventaire dynamique des données critiques et de leurs accès, puis appliquer une chaîne cohérente : découvrir, classifier, protéger, surveiller. Il faut aussi comprendre nos dépendances : où les données sont traitées, quelles lois s’appliquent et qui contrôle les clés. Avant de déployer largement l’IA, il faut une visibilité suffisante sur les données auxquelles elle aura accès. L’IA doit accélérer la mission publique, et non nos vulnérabilités.
Trois constats à retenir
Pour Yves Eric Laliberté, trois constats s’imposent :
- La souveraineté numérique commence par la gouvernance des données. Savoir où se trouvent vos données, qui y a accès et qui en est responsable est une condition préalable à une IA sécuritaire.
- Le modèle centralisé a atteint ses limites. La responsabilisation des propriétaires de données est une nécessité stratégique.
- L’action durable passe par l’outillage, pas seulement par la formation. La sécurité doit s’intégrer à la façon dont les gens travaillent déjà.
Publications connexes
 Blogue
La dette d’accès dont l’IA héritera
Toute organisation qui utilise Microsoft 365 depuis quelques années porte une dette qu’elle n’a jamais officiellement contractée. Des dossiers partagés pour des projets terminés, des accès qui ont survécu aux personnes auxquelles ils avaient été accordés. Facile à reporter, car le coût de ce report est invisible.
 Blogue
Fable 5 a été jailbreaké en un jour. Ce que ça veut vraiment dire.
Ce qui a levé les restrictions de sécurité de Fable 5, le plus récent modèle d’IA d’Anthropic, c’est potentiellement une seule personne, agissant contre un système soutenu par des milliards de dollars, des milliers…
 Blogue
Microsoft 365 Archive est disponible. Maintenant, la partie difficile commence.
Dans chaque tenant Microsoft 365 que nous examinons, il y a deux personnes qui perdent le même débat depuis une décennie.